Главное
- Киберпреступники используют ИИ для автоматизации атак.
- С января по август 2026 года количество использованных уязвимостей возросло почти вдвое.
- Хакеры смогли запустить массовую атаку на сотни компаний всего через 4 дня после раскрытия информации.
- Убытки компаний от кражи учетных данных превышали 100 000 долларов в день.
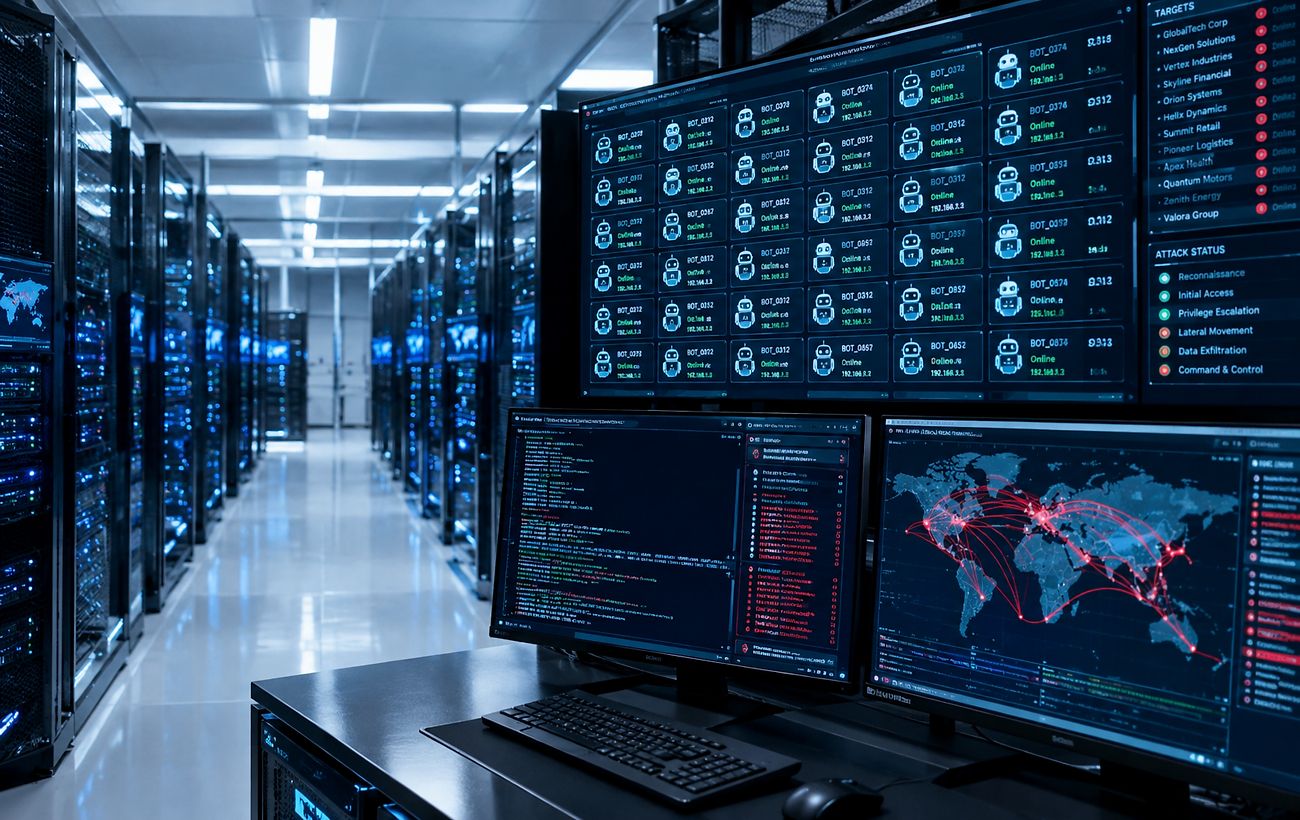
Киберпреступники начали активно применять искусственный интеллект для автоматизации атак, что позволяет им проводить операции быстрее и в большем масштабе. В Google предупреждают, что злоумышленники формируют целые команды ИИ-помощников, которые могут самостоятельно выполнять различные этапы атак.
Согласно отчету Google Threat Intelligence Group, преступники отказываются от ручных запросов к нейросетям и используют открытые системы, такие как ARTEX, CAIRN, CyberStrikeAI, HexStrike AI и PentAGI, для тестирования безопасности.
Эти инструменты интегрируют ИИ с множеством утилит для киберразведки, что позволяет автоматизировать весь процесс вторжения.
Как финансово мотивированные хакеры, так и государственные группировки, в частности из Китая, используют подобные инструменты. Например, систему CAIRN обнаружили во время атак на американские аэрокосмические компании, а модифицированную версию PentAGI применяли против организаций в Азии.
Хотя такие системы работают с высокой скоростью и оставляют заметные цифровые следы, их возможности продолжают развиваться, что создает новые проблемы для специалистов по кибербезопасности.
ИИ также помогает хакерам быстро анализировать код, что позволяет мгновенно находить исправленные ошибки, создавать эксплойты и атаковать уязвимые серверы до установки патчей администраторами.
В отчете указывается, что с января по август 2026 года количество использованных уязвимостей возросло почти вдвое. Специалисты GTIG впервые обнаружили на открытом сервере автономную систему exploit_agent, которая самостоятельно анализировала код веб-приложений, создавала эксплойты и запускала их против французских медиа, развлекательных и образовательных сайтов.
В августе хакеры использовали две уязвимости нулевого дня в серверах PaperCut, и благодаря ИИ смогли запустить массовую атаку на сотни компаний всего через 4 дня после раскрытия информации. Получение прав администратора домена заняло считанные минуты.
В то же время увеличилось количество нерабочих эксплойтов, созданных с помощью нейросетей, что заставляет специалистов по безопасности тратить время на их проверку.
Государственные структуры и сети политической монетизации полностью интегрировали ИИ в свои операции. Языковые модели помогают создавать реалистичные профили, генерировать контент и автоматизировать продвижение.
В августе расследователи разоблачили платформу для информационных операций, нацеленную на Европу и Ближний Восток. Эта система имитировала местные диалекты с намеренными ошибками и генерировала искусственные дефекты камеры для обхода защиты соцсетей.
Другой подрядчик разрабатывал программное обеспечение для управления более чем 100 000 фейковыми аккаунтами через облачные фермы виртуальных смартфонов. Нейросети заранее «прогревали» новые профили, имитируя поведение обычных пользователей перед началом политической агитации.
Из-за высокой стоимости вычислений хакеры начали массово воровать корпоративные учетные данные и API-ключи для бесплатного доступа к облачным ресурсам, что получило название LLMJacking. В отдельных случаях убытки компаний превышали 100 000 долларов в день, а в общей сложности достигали 1 миллиона долларов.
Полученные доступы преступники монетизируют через подпольные платформы LLM Mixers, где на теневых форумах в даркнете продают доступ к передовым и сломанным моделям без цензуры по цене от 0,10 до 25 долларов за миллион токенов.
Читайте больше:
- Российские хакеры атаковали iPhone и Android из-за украинского сервиса: под угрозой пароли и фото
- Украина вошла в топ-6 стран по утечкам данных: сколько аккаунтов сломано
| Параметр | Сумма |
|---|---|
| Убытки в день | более 100 000 долларов |
| Общие убытки | 1 миллион долларов |