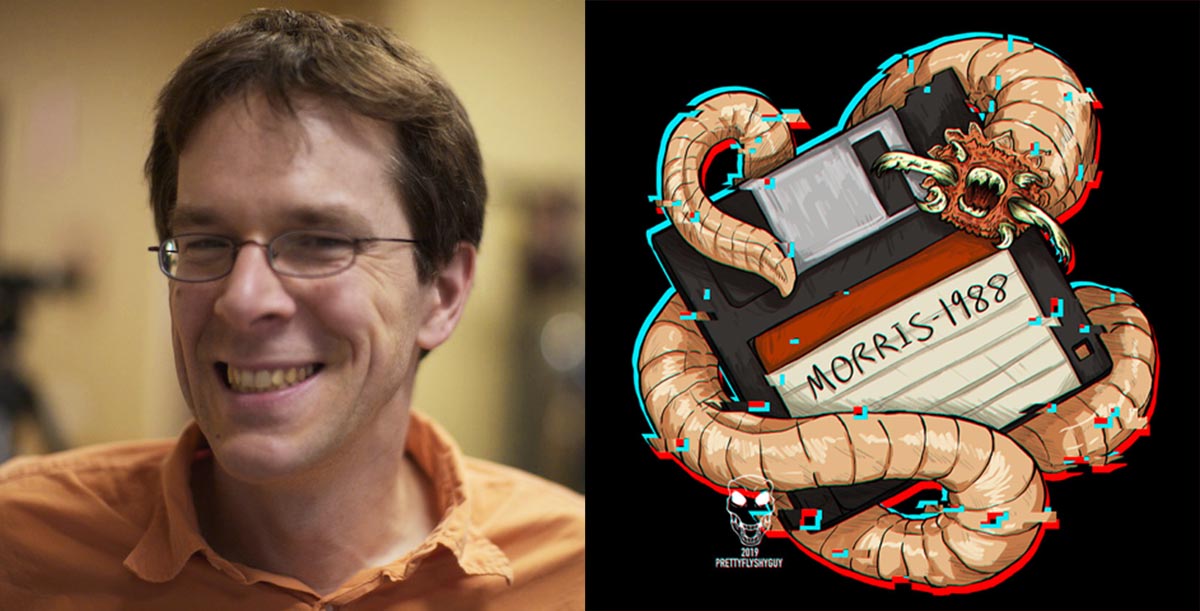
2 ноября 1988 года, около 20:30 по восточному времени, с компьютера в Массачусетском технологическом институте в сеть была запущена программа, которой предстояло стать первым крупным нападением на интернет в истории . Её автор — 23-летний аспирант Корнеллского университета Роберт Тэппан Моррис — находился в Итаке, штат Нью-Йорк. Чтобы скрыть следы, он взломал компьютер MIT и запустил червя оттуда .
К утру около 6 000 компьютеров — примерно 10% всей тогдашней сети — были заражены или выведены из строя . Среди пострадавших: Гарвард, Принстон, Стэнфорд, Джонс Хопкинс, NASA, Ливерморская национальная лаборатория и военные объекты . Это был год, когда Всемирной паутины ещё не существовало.
Ошибка, которая всё сломала
Моррис создал червя как эксперимент: программа должна была медленно и скрытно распространяться по сети, чтобы измерить её размер . Она использовала несколько уязвимостей в Unix: дыру в почтовой программе sendmail, баг в утилите finger, подбор паролей и переполнение буфера .
Но Моррис допустил логическую ошибку. Он запрограммировал червя проверять, есть ли на компьютере его копия — и если есть, не размножаться. Однако он также решил, что программа должна игнорировать эту проверку в одном случае из семи, чтобы защитники не могли обмануть её, создав фальшивую копию . В результате червь размножался бесконтрольно, заполняя память и процессорное время, пока компьютер не переставал отвечать .
ключевые факты
Что говорили эксперты
ФБР (официальная история дела):
«Червь не повреждал и не уничтожал файлы, но он всё равно нанёс удар. Важные военные и университетские функции замедлились до черепашьего шага. Электронная почта задерживалась на дни. Сетевое сообщество трудилось, чтобы понять, как работает червь и как его удалить. Некоторые учреждения стерли свои системы; другие отключали компьютеры от сети на срок до недели» .
Уильям Шерлис, DARPA, координировавший реакцию на атаку:
«Червь Морриса был сигнальным событием, переломным моментом, когда масштаб превысил доверие. <…> Была презумпция доверия, поэтому двери часто оставляли незапертыми. Но в какой-то момент число пользователей выросло, включив людей с не самыми лучшими намерениями, и возросла вероятность ошибок с очень широкими последствиями» .
Прокурор Эллен Мелцер (из обвинительной речи на суде):
«Червь не взломал случайно или по ошибке. Роберт Моррис намеревался, чтобы червь взломал». Она также отметила, что Моррис украл пароли у сотен людей, чтобы червь мог проникнуть на как можно больше компьютеров .
Защитник Томас Гвидобони:
«Дело не в побочных эффектах, не в ошибках, а в том, что он намеревался сделать. Он никогда не собирался препятствовать авторизованному доступу» .
Что произошло после
Через несколько дней после атаки Министерство обороны США инициировало создание первой группы реагирования на компьютерные чрезвычайные ситуации (CERT) в Университете Карнеги-Меллон . Это положило начало глобальной системе кибербезопасности, которая сегодня насчитывает около 300 CERT по всему миру .
Моррис был обвинён в 1989 году, осуждён в 1990-м. Он стал первым человеком, осуждённым по Computer Fraud and Abuse Act 1986 года . Приговор: три года условно, штраф $10 050, 400 часов общественных работ .
Позже Моррис получил докторскую степень в Гарварде и стал профессором MIT — того самого университета, с компьютера которого он запустил червя .
2 ноября 1988 года в 20:30 вечера аспирант запустил программу, которая должна была измерить интернет. К утру 10% сети лежало. Он стал первым киберпреступником в истории США — и профессором MIT. Его отец был главным специалистом АНБ по компьютерной безопасности. Червь не уничтожил ни одного файла. Но он показал: интернет, построенный на доверии, больше не может оставаться незапертым.